



Transférez vos cryptos chez Coinhouse et recevez jusqu’à 10 000 €*
logo
article background

Piratage de Binance : anatomie d’une attaque à 6,3 milliards de dollars

Publié le 30 octobre 2026

mobile aticle banner
Faites vos premiers pas dans la crypto
Découvrir Coinhouse
arrow icon

30 octobre 2026 — Analyse technique, enquête en cours

Une attaque préparée, puis exécutée sur plusieurs blockchains

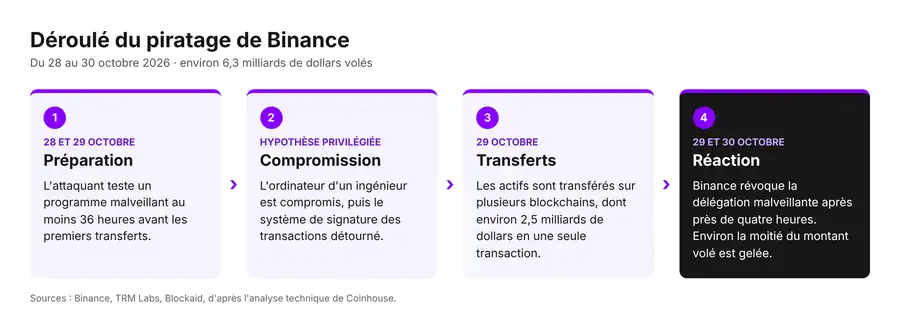
Selon TRM Labs et Blockaid, la préparation a commencé au moins 36 heures avant les premiers transferts.

Schéma en quatre étapes du piratage de Binance : préparation, compromission, transferts et réaction

Le 28 octobre, un portefeuille contrôlé par l’attaquant reçoit plusieurs petits montants d’ETH provenant de Tornado Cash. Le lendemain, l’attaquant teste un programme malveillant sur trois portefeuilles qu’il contrôle, reproduisant notamment le mécanisme de délégation qui sera ensuite utilisé contre Binance.

À 15h59 UTC, il déploie un contrat Ethereum destiné à transférer les actifs des portefeuilles compromis, appelé sweeper.

L’offensive principale débute quelques heures plus tard.

Heure UTC Événement
20h05–20h09 Cinq wallets transfèrent environ 233 millions de XRP
Vers 20h10 Premiers transferts sur Solana et les réseaux compatibles Ethereum
Vers 20h20 Sortie de 18 270 BTC et installation d’une délégation malveillante sur Ethereum
20h24 Vidage du hot wallet Ethereum « Binance 14 », pour environ 2,5 Md$
20h41 Transfert de 823 millions d’USDC depuis un smart account associé
22h33 Suspension des retraits de Binance, selon les comptes rendus disponibles
23h05 Nouveaux transferts sur Avalanche et Polygon
23h56 Dernier vidage identifié du wallet Ethereum compromis
00h10, le 30 octobre Révocation de la délégation malveillante

Les enquêteurs ne s’accordent pas encore sur le périmètre exact : Bitquery identifie neuf blockchains, TRM Labs dix et Elliptic onze, dont NEAR. Les trois analyses convergent néanmoins sur l’ampleur du vol et la coordination de l’opération.

Ethereum : une délégation EIP-7702 pour prendre le contrôle d'un hot wallet

L’aspect le plus inhabituel de la cyberattaque concerne le portefeuille Ethereum « Binance 14 », à l’adresse :

0x28C6c06298d514Db089934071355E5743bf21d60

L’attaquant utilise EIP-7702, une fonctionnalité introduite avec la mise à jour Pectra d’Ethereum en mai 2025.

Cette fonctionnalité permet à un compte externe classique (Externally Owned Account, ou EOA) de déléguer l’exécution de son code à un smart contract, grâce à une autorisation cryptographiquement signée.

Cette délégation est persistante : elle reste active jusqu’à sa modification ou sa révocation par une nouvelle autorisation.

Ce contrat dispose de deux capacités principales :

  • Sweep : transférer les ETH et les tokens détenus par le portefeuille vers une adresse désignée.
  • Forward : exécuter des appels vers d’autres contrats depuis l’adresse du portefeuille compromis.

Le contrat n’accepte les instructions que d’un portefeuille opérateur contrôlé par l’attaquant.

Un premier transfert de 2,5 milliards de dollars

À 20h24min23s, soit 3 minutes et 24 secondes après l’installation de la délégation, l’attaquant déclenche son premier sweep.

En une transaction, Binance 14 transfère notamment :

  • 167 464 ETH ;
  • 1,615 milliard d’USDT ;
  • environ 60 autres tokens.

La valeur totale de cette opération approche 2,5 milliards de dollars.

Le portefeuille ne conserve qu’environ 1 ETH.

L’attaquant utilise ensuite la fonction de relais pour déplacer 823 millions d’USDC détenus dans un smart account dont Binance 14 possède les droits de contrôle.

Surtout, la délégation malveillante reste active. L’attaquant peut donc continuer à vider le portefeuille à mesure que de nouveaux actifs y arrivent, sans obtenir une nouvelle autorisation pour chaque transfert.

Selon TRM Labs, sept appels successifs au mécanisme de vidage sont identifiés au total.

Binance ne révoque cette délégation qu’à 00h10 UTC, près de quatre heures après son installation.

L’élément déterminant n’est donc pas seulement le montant du premier transfert, mais la transformation d’une autorisation ponctuelle en capacité de contrôle persistante.

À retenir
La délégation malveillante est restée active près de quatre heures, jusqu’à sa révocation à 00h10 UTC, ce qui a permis plusieurs vidages successifs du portefeuille.

Une compromission qui dépasse Ethereum

Le mécanisme EIP-7702 n’explique cependant qu’une partie du hack.

Sur les autres blockchains, les enquêteurs observent essentiellement des transferts classiques, signés depuis les portefeuilles de Binance vers des adresses contrôlées par l’attaquant.

Les montants identifiés par TRM Labs comprennent notamment :

Réseau Actifs détournés
Ethereum Environ 3,79 Md$
Bitcoin 18 270 BTC, environ 1,47 Md$
Tron 612,7 millions d’USDT et 46,4 millions de TRX
XRP Ledger 233,46 millions de XRP
Solana Environ 970 500 SOL

Des transferts ont également été identifiés sur plusieurs réseaux compatibles Ethereum, notamment Arbitrum, Optimism, Base, Avalanche et Polygon. Elliptic ajoute NEAR au périmètre de son enquête.

Le vol des 18 270 BTC lors du piratage est particulièrement significatif. Les fonds sont rapidement répartis entre 19 adresses, dont 17 recevant exactement 1 000 BTC chacune.

Bitcoin, Ethereum et Solana n’utilisent pas tous les mêmes mécanismes de signature. Le fait que des transactions malveillantes aient été valablement signées sur plusieurs réseaux en quelques minutes suggère que l’attaquant disposait d’un accès à une infrastructure capable de faire autoriser des opérations sur plusieurs blockchains.

Cette observation rend peu satisfaisante l’hypothèse d’un simple phishing visant une autorisation Ethereum isolée.

L'infrastructure de signature au cœur des soupçons

Dans un premier communiqué, Binance indique que l’enquête pourrait impliquer l’ordinateur portable compromis d’un ingénieur DevOps.

Cette compromission aurait permis à l’attaquant d’accéder à un service container capable de soumettre des transactions de retrait non autorisées.

Binance précise toutefois n’avoir trouvé aucune preuve d’une fuite des clés privées de ses portefeuilles.

L’entreprise a ensuite indiqué avoir découvert d’autres points de compromission, sans en donner les détails techniques.

Pour TRM Labs et Blockaid, l’hypothèse privilégiée est celle d’un détournement de la chaîne de signature : l’attaquant aurait réussi à faire produire par les systèmes de Binance des signatures valides sur des opérations frauduleuses.

Dans ce scénario, les clés privées n’auraient pas nécessairement quitté leur environnement de stockage.

L’attaquant aurait plutôt détourné les mécanismes censés contrôler les transactions avant leur signature.

La distinction est importante : une signature cryptographiquement valide prouve qu’une opération a été autorisée par la clé correspondante, pas qu’elle a été légitimement demandée par son propriétaire.

Les données publiques ne permettent cependant pas d’établir quel composant aurait été compromis : service applicatif, moteur de politiques, module matériel HSM, infrastructure MPC ou autre mécanisme.

Le rapport technique définitif de Binance n’a pas encore été publié.

À retenir
Une signature cryptographiquement valide prouve qu’une opération a été autorisée par la clé correspondante, pas qu’elle a été légitimement demandée par son propriétaire.

Après le vol : conversions rapides et gels d'actifs

Dès les premiers transferts, une course s’engage entre l’attaquant, qui cherche à convertir les actifs susceptibles d’être gelés, et les entreprises capables de les neutraliser.

Tether intervient notamment sur les USDT, Circle sur les USDC, Ripple sur les RLUSD et World Liberty Financial sur les USD1. D’autres émetteurs interviennent également, notamment Paxos et First Digital.

L’attaquant tente parallèlement de convertir des stablecoins en ETH et TRX à travers des plateformes décentralisées et des mécanismes d’échange impliquant des market makers.

Elliptic estime qu’environ 786 millions de dollars en stablecoins ont ainsi été convertis avant les gels.

Une autre opération consiste à déposer près de 60 millions d’USDT en garantie sur Aave pour emprunter environ 19 762 ETH. Aave gèle ensuite les marchés concernés, sans que cette mesure équivaille à une confiscation des actifs déposés.

Une intervention exceptionnelle sur Arbitrum

Le 30 octobre à 00h08 UTC, le Security Council d’Arbitrum utilise ses prérogatives d’urgence pour mettre hors de portée de l’attaquant environ 8 425 ETH et 74,56 millions d’ARB.

L’opération repose sur une modification temporaire de l’infrastructure du réseau permettant de transférer les fonds vers une adresse bloquée, sous contrôle de la gouvernance Arbitrum.

Cette intervention illustre une différence fondamentale entre les garanties de sécurité et les pouvoirs de gouvernance des différents réseaux.

Environ la moitié des actifs neutralisés

Au matin du 30 octobre :

  • TRM Labs et Bitquery identifient environ 2,7 milliards de dollars d’actifs gelés ou sécurisés selon leurs relevés.
  • Elliptic porte ce montant à environ 2,84 milliards.
  • Binance annonce environ 3 milliards de dollars gelés on-chain.

À retenir
Entre 2,7 et 3 milliards de dollars d’actifs ont été gelés ou sécurisés, soit environ la moitié du montant volé, selon les estimations.

Ce que l'on ne sait pas encore

Malgré la précision des données disponibles sur les blockchains, plusieurs questions essentielles restent sans réponse.

L’origine exacte de la compromission. Comment l’ordinateur de l’ingénieur DevOps a-t-il été compromis ? Quels autres accès les attaquants ont-ils obtenus ? Et comment ces accès ont-ils permis de provoquer des retraits sur autant de réseaux ?

Le fonctionnement du système de signature. Les attaquants ont-ils contourné des politiques de validation, exploité une faille de configuration ou compromis plusieurs composants ? L’architecture interne de Binance n’est pas documentée suffisamment pour trancher.

Les contrôles de sécurité. Pourquoi un hot wallet très actif a-t-il pu signer 50 autorisations EIP-7702 destinées à un contrat inconnu ? Pourquoi les transferts vers des adresses nouvellement créées n’ont-ils pas été bloqués plus tôt ?

Le délai de réaction. La délégation malveillante sur Binance 14 a persisté pendant près de quatre heures. Il reste à déterminer quand Binance l’a détectée, quelles mesures ont été tentées et pourquoi sa révocation n’est intervenue qu’après plusieurs vidages successifs.

Le périmètre réel de l’intrusion. Les enquêteurs divergent encore sur le nombre de blockchains touchées. La nature du portefeuille Bitcoin compromis fait également débat : certains analystes le décrivent comme un hot wallet, tandis que CryptoQuant évoque un cold wallet, ce qui aurait des implications importantes sur l’étendue de la cyberattaque.

Les pertes définitives. Les montants gelés peuvent encore évoluer, tout comme la valeur de marché des actifs détournés. L’étendue de la récupération dépendra des procédures juridiques, de la coopération des émetteurs et des mouvements futurs de l’attaquant.

Transférez vos cryptos vers Coinhouse.

Un acteur français, agréé et régulé, pour sécuriser vos crypto-actifs.

🛡️ Agréé MiCA par l’AMF🔐 Sécurité des actifs⭐ Support noté 4,7/5 sur Trustpilot

Transférez vos cryptos

Investir dans les crypto-actifs comporte un risque de perte partielle ou totale du capital.

Partager l’article





